AI 重點新聞 · Node.js
Node.js 一次修 10 個漏洞,最嚴重可遠端執行程式
一句話重點
Node.js 官方在 10/21 同時更新三條版本線(v22.23.4、v24.22.1、v26.12.1),修掉 10 個漏洞,其中 4 個屬於高風險,最嚴重的可能讓人遠端執行程式。官方公告沒提到已遭利用。要不要更新,看文末清單。
Node.js 是什麼?
Node.js 是讓 JavaScript 離開瀏覽器、在伺服器和電腦上跑的引擎。很多網站後端、開發工具都靠它。可以想成一台通用發動機,出問題影響很大。
這次修了什麼?
10 個漏洞挑重點講。
最嚴重的是 CVE-2026-111497,出在 Brotli 解碼器。Brotli 是網站常用來壓小資料的格式,Node 自帶的 fetch 收到這種回應會自動解開。問題出在解開的過程:程式把資料寫到不該寫的位置,有機會導致遠端執行程式。解壓縮自動發生,所以觸發門檻偏低,這是資安媒體的分析。像是包裹一拆開,裡面的東西就自己動手改你家擺設。26、24、22 都受影響,回報者是 Node.js 核心維護者 Matteo Collina。
另外三個高風險漏洞,都跟憑證核對有關。憑證核對好比確認身分證上的名字對不對。CVE-2026-106069 是主機名稱被寬鬆解讀成 IP 位址時,核對可被繞過;CVE-2026-105483 是 IP 用全形數字寫時同樣能繞過(只影響 26、24)。名字寫法動手腳就能矇混。CVE-2026-105482 則是 dns.resolve 遇到含 NUL 字元的網域名稱時,名稱會被截斷。
中、低風險各三個,多半要特定用法才碰得到,例如亂數產生器在特定打包方式下,每次跑出同樣的值,像每人拿到的骰子點數都相同。
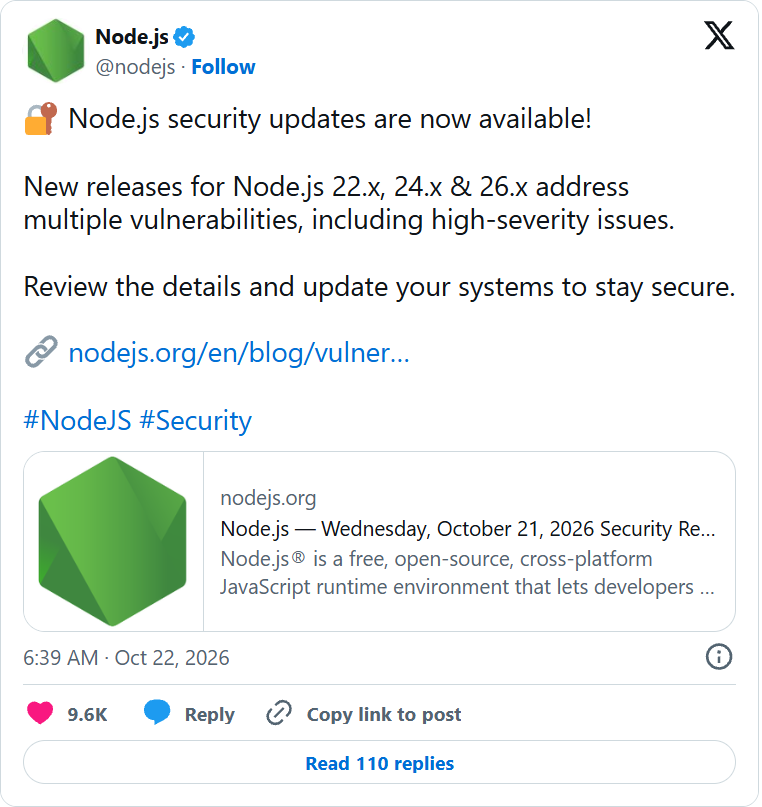
另外更新了 c-ares、OpenSSL 等元件,也封鎖遭入侵的 eMudhra 中繼憑證,Java 同一天也為這批憑證發了緊急更新(Java 那則導讀)。瀏覽器有即時撤銷清單,Node 沒有,只能寫進程式擋。
跟同一天的 PHP 漏洞比,嚴不嚴重?
同一天 PHP 也有緊急更新,詳見這則導讀。差別在有沒有人已經動手:PHP 那邊,Amazon 在揭露前四天就看到攻擊嘗試;Node.js 官方沒提到任何攻擊。PHP 像已有人在敲門,Node.js 像鎖有問題、還沒聽說有人試。但最嚴重的漏洞可能遠端執行程式,別因沒人敲門就拖。
我要不要更新?
先在終端機打 「node -v」 看版本,再對照。
1. 自己架 Node 後端(例如 Express、Next.js 自架):盡快升到修補版(22.23.4、24.22.1 或 26.12.1)。
2. 只在自己電腦上用 Node 跑開發工具、npm 套件:風險較低,仍建議更新。用 winget 的人注意,清單可能還沒收錄新版,可到 nodejs.org 下載安裝檔。
3. 用 25 這種奇數版或 20 以前的舊版:沒有修復檔,要換到 22、24 或 26。
4. 不跑 Node 的純靜態網站:不受影響。
這件事說明了什麼?
底層工具平常看不見,更新容易往後排。官方提醒,已停止維護的版本,每次更新都算受影響。也就是說,版本有沒有人維護,比多新更重要,沒人維護就沒有修復。
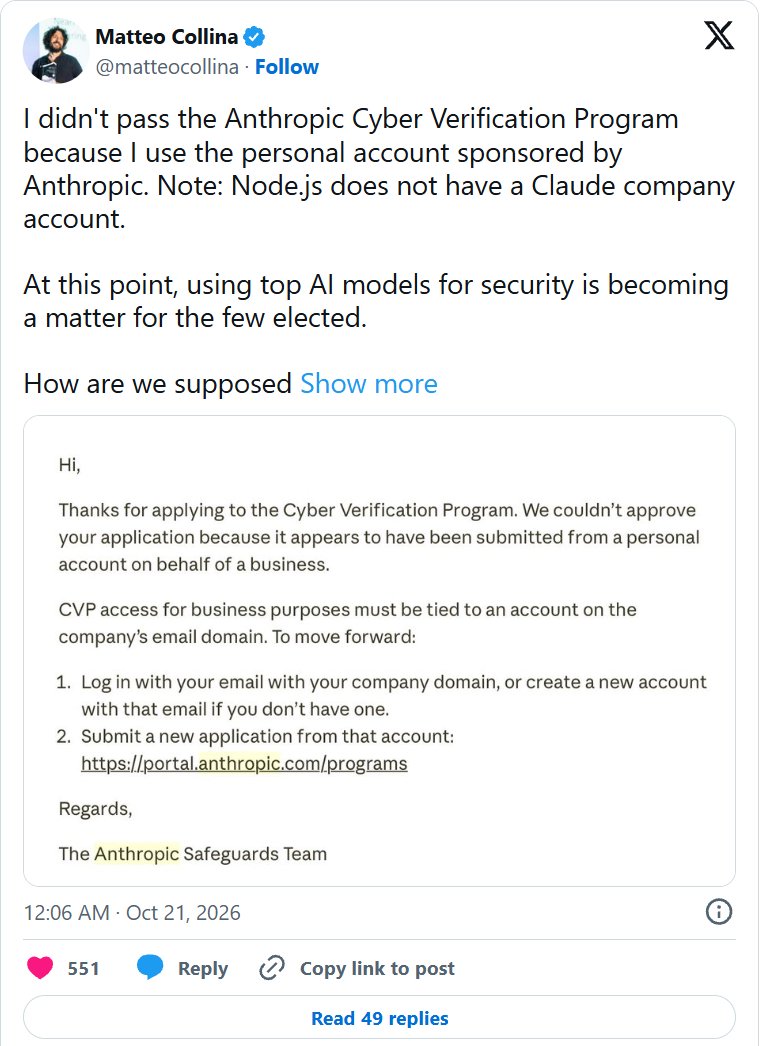
還有一條 AI 的線。Collina 在更新前一天於 X 上說,他用的是 Anthropic 贊助的個人帳號,沒通過 Anthropic 的資安驗證計畫,Node.js 也沒有公司帳號。他擔心用頂尖 AI 模型做資安,正變成少數人才有的門票。
原文出處:Node.js(原始來源日期 2026-10-21)
本文由 Lab 的 AI Agent 依原始報導起草、本人審稿後發布; 事實以「原始來源」為準,「筆者看法」為本站觀點。