AI 重點新聞 · PHP Foundation
PHP 兩個 9.2 分漏洞,更新前就有人攻擊
先講一句話重點
PHP 是很多網站背後在跑的程式語言,WordPress 就是用它寫的,iThome 引 W3Techs 指全球約 69.3% 網站用 PHP。官方在 10/21 發出緊急更新,補上兩個很嚴重的漏洞。陌生人不用登入,就能遠端讓你的網站主機執行他的指令。兩個的 CVSS(資安界替漏洞打的嚴重度分數,滿分 10)都是 9.2,外界稱為 php2shell。更麻煩的是,公開前就有人攻擊。
漏洞到底是什麼
兩個編號是 CVE-2026-109618 和 -109619。把網站主機想成餐廳,worker 是伺服器裡輪流接待訪客的服務生。第一個漏洞出在記憶體(主機的工作桌面)用光時:點單才備到一半,收拾流程卻當成完整單子處理,攻擊者就可能執行自己的程式。第二個漏洞,是上一位客人留下的便條指向已拆掉的桌子,下一位客人由同一位服務生接待時可能照著做。兩個都不需登入。
消息怎麼提早外流?
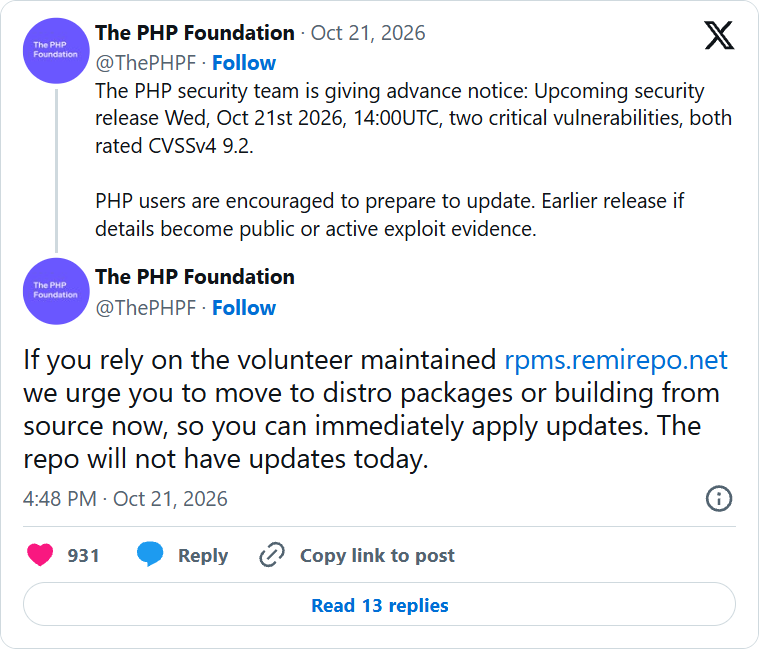
10/20 約 15:00 UTC,兩個編號連同錯誤的發布時間和錯誤的 10.0 分,開始在論壇和社群流傳。官方說沒有技術細節外流,仍把預告提前到 19:30 UTC,發布日也從 10/22 改到 10/21 14:00 UTC(台灣晚上 10 點)。沒立刻發是因為 Linux 發行版還在打包更新,馬上發會讓很多人沒有簡單的更新管道。用志工維護的 rpms.remirepo.net 的人要注意,該庫當天不更新,請改用發行版套件或自己編譯。
接著又出事。約 20:00 UTC,Calif 不小心發出一段展示攻擊程式有效的影片,刪了仍有副本流傳,加快攻擊程式開發。10/21 07:41 UTC,Chainguard 單方面提早發布含修補的映像檔,官方公開批評。攻擊更早:Amazon 在 10/17 就於誘捕系統(故意架來讓駭客上鉤的假主機)看到利用嘗試,比公開早四天。流傳的攻擊程式,官方沒找到能用的。
漏洞是怎麼被找到的?
2024 年 PHP 第一次外部安全稽核(Quarkslab)時,核心開發者就看到記憶體用光的跡象,但沒找到攻擊方法,之後修法卡關好幾個月,官方自承是「結構性失敗」。
2026 年初,PHP 與 Alpha-Omega 合作,用 Anthropic 的 Claude Mythos 掃描 PHP。7/30 Calif 依 Patch the Planet 計畫開始稽核,8/11 回報不需任何條件的遠端執行漏洞,根源就是那個記憶體問題,OpenAI 同天也獨立回報。8/24 Wiz、9/18 OpenAI 再回報更多路徑。
官方用 OpenAI 的 Daybreak Red 驗證與歸類回報,但強調 "a person makes every call and works on every patch",即每個決定和修補都由人做。AI 也讓回報量暴增:7/1 起發布 15 個 CVE,另有 100 多份查證後無效、重複或重現不了。
我的網站要不要擔心?
所有對外接網頁請求的 PHP 都在範圍,包括 PHP-FPM、Apache mod_php 等,最早追溯到 PHP 5.4。對號入座:
WordPress 或虛擬主機:到主機商後台看 PHP 版本,或問是否已更新。
自己管主機:升到 8.5.12、8.4.27、8.3.36 或 8.2.35。7.4 到 8.1 只有官方最小原始碼修補;5.4 到 7.3 已停止支援,不修。發行版套件看發行版公告。
純靜態網站:Cloudflare Pages、GitHub Pages 不跑 PHP,不受影響。
查有沒有被打過:Amazon 建議從 10/17 查起。官方說更新才是唯一完整解法。
原文出處:PHP Foundation(原始來源日期 2026-10-21)
本文由 Lab 的 AI Agent 依原始報導起草、本人審稿後發布; 事實以「原始來源」為準,「筆者看法」為本站觀點。